Authentifier un domaine MailerLite : DKIM, SPF et DMARC en 2026
Pour utiliser une adresse d’envoi professionnelle dans MailerLite, vérifiez le bon domaine puis configurez les enregistrements DKIM, SPF et de validation fournis par le service. Le plus important est de préserver les autres expéditeurs et de contrôler le résultat avant d’envoyer.
Vérifiez que vous modifiez le bon domaine et la bonne zone DNS
Avant de toucher aux DNS, distinguez trois choses : votre adresse d’envoi, le domaine auquel elle appartient et l’hébergeur qui contrôle réellement ses enregistrements. Si l’adresse utilisée est bonjour@exemple.fr, la zone DNS à contrôler est normalement celle d’exemple.fr ; le registrar, l’hébergeur du site et le prestataire de messagerie peuvent être différents.
Listez les services qui envoient déjà des e-mails avec ce domaine : messagerie professionnelle, formulaires, facturation ou autre outil marketing. Faites une copie des enregistrements existants (surtout SPF et DKIM) avant toute modification. L’objectif n’est pas de supprimer l’ancien système pour activer MailerLite.
Ajoutez le domaine d’envoi dans MailerLite
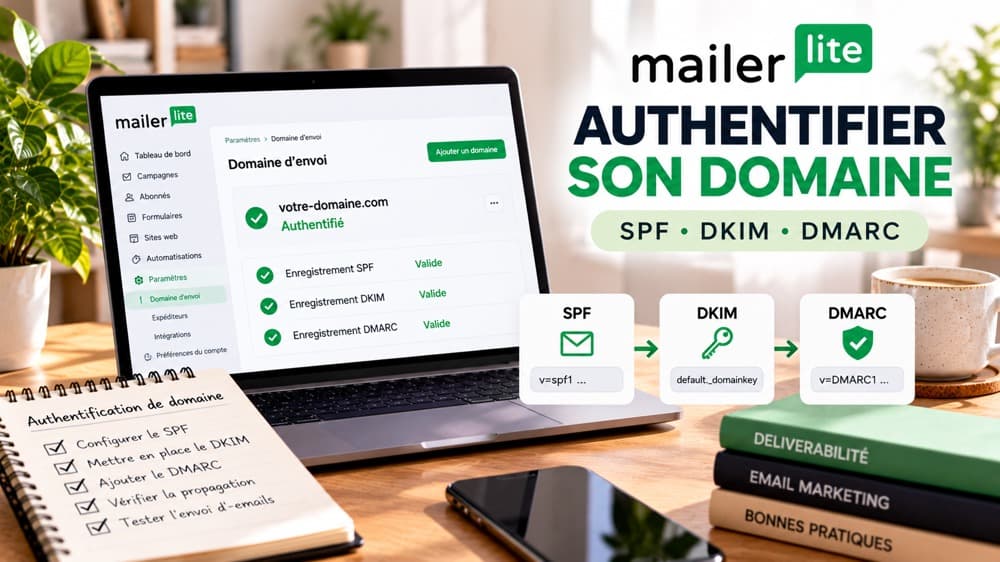
Dans les paramètres du compte MailerLite, ouvrez Domains puis Sending domains et ajoutez une adresse e-mail qui se termine par votre domaine personnalisé. MailerLite propose une configuration automatique chez certains hébergeurs DNS, ou un mode manuel si l’intégration n’est pas disponible.
Choisissez la méthode automatique seulement si vous comprenez les autorisations DNS demandées et si la zone détectée est bien celle de votre domaine. Le mode manuel offre davantage de visibilité sur les changements. Les libellés peuvent différer selon la version du compte, notamment entre MailerLite actuel et son ancienne interface Classic.
Recopiez les trois types de données sans inventer leurs valeurs
En configuration manuelle, MailerLite affiche les champs Name et Value propres à votre compte et à votre domaine. Selon sa documentation, vous devez ajouter un CNAME pour DKIM, un TXT pour SPF et un TXT de vérification du domaine. Les valeurs exactes doivent venir de cet écran MailerLite : ne copiez pas celles d’un tutoriel ou d’un autre domaine.
Dans la console DNS, créez chaque entrée avec son type exact, puis vérifiez comment l’hébergeur traite le champ hôte. Certains ajoutent automatiquement le domaine après le nom : coller un nom de domaine complet dans un champ qui le complète déjà crée une entrée incorrecte. Source : https://www.mailerlite.com/help/how-to-verify-and-authenticate-your-domain.
Comprenez ce que font DKIM et SPF avant d’agir
DKIM ajoute une signature cryptographique aux messages émis ; l’enregistrement DNS publié permet aux serveurs destinataires de vérifier cette signature. Avec MailerLite, l’enregistrement DKIM demandé lors de la configuration manuelle est un CNAME. Il n’est pas interchangeable avec un TXT SPF ou avec la vérification de propriété du domaine.
SPF indique quels serveurs sont autorisés à envoyer pour un domaine d’enveloppe. Il prend la forme d’un enregistrement TXT commençant par v=spf1. Configurer SPF ne garantit pas à lui seul l’arrivée en boîte de réception : réputation de l’expéditeur, consentement, contenu et alignement du domaine restent importants.
Si plusieurs outils envoient des e-mails, fusionnez le SPF au lieu de le dupliquer
Un domaine ne doit pas présenter deux politiques SPF distinctes au même nom DNS. Imaginez que vous utilisiez Microsoft 365 pour les e-mails des salariés et MailerLite pour une newsletter. Ajouter un deuxième TXT commençant par v=spf1 risque de provoquer une erreur SPF : il faut étudier une politique fusionnée autorisant les deux prestataires.
Ne remplacez pas aveuglément le SPF existant par un modèle trouvé en ligne, et ne supprimez pas les autorisations de messagerie professionnelle. MailerLite décrit comment combiner les mécanismes include dans un unique enregistrement, avec un seul mécanisme final all ; sa page de dépannage aborde aussi les limites de longueur et de consultations DNS. Vérifiez le résultat auprès de votre hébergeur et des deux prestataires : https://www.mailerlite.com/help/how-to-merge-spf-records.
Demandez la vérification et diagnostiquez un état en attente
Après avoir enregistré les entrées DNS, retournez dans MailerLite et utilisez Check DNS records. Ne considérez pas un simple clic sur Enregistrer dans la console DNS comme une preuve : la validation doit se faire du côté MailerLite. Certains enregistrements peuvent apparaître très rapidement, mais MailerLite indique que la propagation peut prendre jusqu’à 24 heures.
Si le statut ne passe pas à Authenticated, contrôlez d’abord le domaine visé, le type CNAME/TXT, les champs Name/Value et l’éventuelle duplication du suffixe de domaine. Une erreur DKIM peut aussi venir d’un point final ou d’un champ de destination mal renseigné. En cas de doute, reproduisez la valeur affichée dans MailerLite caractère par caractère et suivez la documentation de dépannage : https://www.mailerlite.com/help/troubleshooting-domain-authentication.
DMARC : ne confondez pas surveillance et politique de rejet
DMARC complète SPF et DKIM par des règles d’alignement avec le domaine que le destinataire voit dans l’adresse From. Il utilise un TXT dédié, généralement sous _dmarc.votredomaine, avec une politique de surveillance ou de traitement des messages non conformes. Exemple purement illustratif d’une politique de surveillance : v=DMARC1; p=none ; les éventuelles adresses de rapports doivent être adaptées à un destinataire réellement géré.
Évitez de passer immédiatement à p=reject ou p=quarantine sur un domaine qui utilise plusieurs expéditeurs sans avoir vérifié leur authentification et les rapports. Certaines exigences Google/Yahoo concernent particulièrement les expéditeurs de gros volumes, mais DMARC peut être utile en dehors de ce seuil. La documentation officielle MailerLite détaille les politiques et l’alignement : https://www.mailerlite.com/help/the-basics-of-dmarc.
L’alignement de domaine est une étape distincte et facultative
MailerLite propose aussi le Domain alignment, une fonction complémentaire à l’authentification. Elle sert notamment à utiliser un sous-domaine propre pour des composants de message et des liens de suivi ; selon le mode choisi, MailerLite demande des enregistrements DNS supplémentaires, par exemple A, MX et TXT. Ne mélangez pas ces valeurs avec les trois entrées d’authentification initiale.
La documentation précise que cet alignement est recommandé mais non obligatoire. Choisissez un sous-domaine dédié qui n’héberge pas déjà votre site ou une landing page. Avant de désactiver un alignement actif, vérifiez les anciennes campagnes : MailerLite avertit que des liens des messages déjà envoyés peuvent cesser de fonctionner. Source : https://www.mailerlite.com/help/how-to-align-a-domain.
Testez les vrais envois avant votre première campagne importante
Préparez deux adresses de réception de fournisseurs différents et envoyez une petite campagne de test. Vérifiez l’identité de l’expéditeur, le fonctionnement du lien de désinscription, les liens de la newsletter et la présence d’une authentification DKIM/SPF attendue dans les détails techniques du message lorsque votre boîte le permet. La mention Authenticated dans MailerLite n’est pas un certificat de délivrabilité parfaite.
Sur un domaine qui sert plusieurs outils, envoyez aussi un message depuis votre messagerie professionnelle après le changement DNS afin de vérifier que les anciens envois fonctionnent encore. Gardez une fiche de validation indiquant la date, les enregistrements modifiés et les résultats ; n’accélérez pas le volume d’envoi sur la base d’un seul test.
Diagnostic express : quel problème vérifier en premier ?
DKIM refusé : vérifiez le CNAME et les suffixes automatiquement ajoutés par l’hébergeur. SPF refusé : cherchez les politiques v=spf1 en double, les includes nécessaires et les limites DNS. Vérification TXT refusée : comparez le nom et la valeur propres à votre domaine. En attente après quelques minutes : contrôlez les paramètres, puis laissez au DNS le temps de se propager.
Messages reçus mais classés en courrier indésirable : vérifiez la réputation, l’engagement des destinataires et l’alignement DMARC au lieu d’ajouter des enregistrements au hasard. Utilisez les pages de dépannage du fournisseur pour confirmer chaque cause, et ne prétendez pas qu’un test effectué sur un domaine différent diagnostique votre installation.
Vérifiez ces quatre signaux.
✓Les DNS modifiés appartiennent bien au domaine d’envoi
✓La valeur DKIM CNAME fournie par MailerLite est copiée fidèlement
✓Une seule politique SPF reste publiée et prend en compte les expéditeurs actifs
✓La validation MailerLite et deux envois de test ont été effectués
✓DMARC et alignement sont abordés séparément des trois enregistrements initiaux
Besoin de savoir si MailerLite mérite une place dans votre stack ?
Consultez l’offre du logiciel et vérifiez ses prix, ses limites et ses fonctionnalités avant de choisir un abonnement.
Les points sensibles sont recoupés avant publication.
Les prix et fonctions logicielles peuvent évoluer. Les sources ci-dessous permettent de contrôler les informations qui influencent la décision.